Часть 4 серии «Laravel в продакшене».
Каждая админка, которую я создаю, на определенном этапе приходит к одному и тому же. Сначала владелец — единственный пользователь, затем учетные записи требуются персоналу: администратору для записи на прием, менеджеру для просмотра отчетов, и кому-то, кто ни в коем случае не должен открывать страницу настроек. Каждый раз я использую одну и ту же несложную схему. Именно она лежит в основе экранов администрирования в AdminForge, а ее более крупная версия управляет системой для клиник, которую я продаю, где одну базу данных делят семь ролей.
Никаких сторонних пакетов не требуется. Две таблицы, связующая таблица (pivot), один middleware и один policy закрывают потребности большинства небольших панелей. Если ваше приложение вырастет из этого решения, архитектура останется прежней, и позже можно будет подключать пакеты.
Сначала спланируйте роли на бумаге
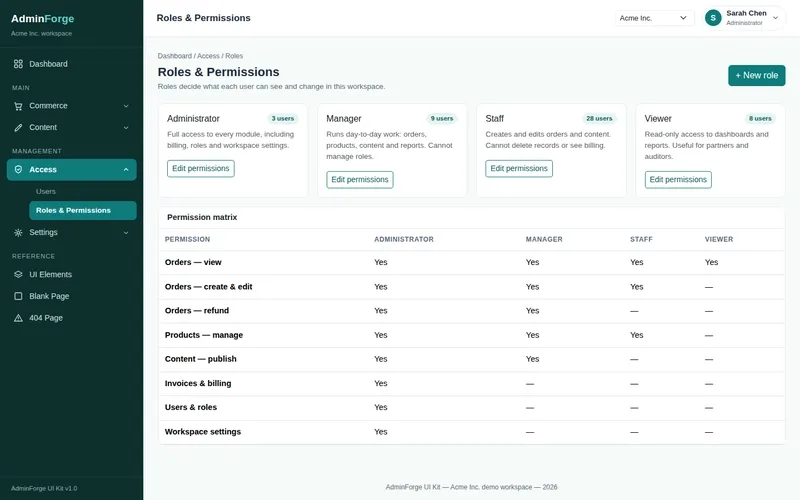
Распишите роли в виде таблицы еще до написания кода. Одна строка на каждый экран или действие, одна колонка на роль и простое «да» или «нет» в каждой ячейке. Для панели клиники моя таблица выглядит так:
Действие Admin Manager Staff
| Просмотр пациентов | да | да | да
| Запись на прием | да | да | да
| Редактирование счетов | да | да | нет
| Просмотр отчетов | да | да | нет
| Управление пользователями | да | нет | нет
| Изменение настроек | да | нет | нет
Эта таблица выполняет две задачи. Клиент согласует ее до начала разработки, что избавляет от споров о правах доступа в будущем. Позже она превращается в чек-лист для тестирования: каждая ячейка — это один вход в систему и одна проверка.
Именуйте разрешения по принципу действия
Разрешения получают имена по единому фиксированному шаблону: ресурс, точка, действие. patients.view , patients.create , billing.edit , settings.update , users.manage . Шаблон важнее самого списка. Новый экран получает предсказуемое имя, а поиск billing. в коде за секунды находит каждую проверку прав на биллинг.
Избегайте названий ролей внутри проверок разрешений. В тот день, когда менеджеру также понадобится доступ к биллингу, правки if role is manager разлетятся по всему приложению. Разрешение же перемещается изменением всего одной строки в таблице.
Таблицы
Одной роли на пользователя вполне достаточно для панелей, которые я разрабатываю, поэтому пользователи содержат role_id . Разрешения привязываются к ролям через связующую таблицу.
 Schema::create('roles', function (Blueprint $table) {
    $table->id();
    $table->string('name');        // Admin
    $table->string('slug')->unique(); // admin
    $table->timestamps();
});

Schema::create('permissions', function (Blueprint $table) {
    $table->id();
    $table->string('name')->unique(); // patients.view
    $table->timestamps();
});

Schema::create('permission_role', function (Blueprint $table) {
    $table->foreignId('permission_id')->constrained()->cascadeOnDelete();
    $table->foreignId('role_id')->constrained()->cascadeOnDelete();
    $table->primary(['permission_id', 'role_id']);
});
Модель Role содержит связь permissions() belongsToMany, а модель User получает один метод, через который проходят все проверки в приложении:
 public function hasPermission(string $name): bool
{
    return $this->role
        ->permissions
        ->contains('name', $name);
}
Сделайте этот метод максимально простым. Кэширование можно добавить позже; понятная проверка, которую вы сможете прочитать в 2 часа ночи, намного ценнее.
Блокируйте маршруты с помощью middleware
Зарегистрируйте псевдоним middleware в bootstrap/app.php (в стиле Laravel 11 и 12):
 ->withMiddleware(function (Middleware $middleware) {
    $middleware->alias([
        'permission' => \App\Http\Middleware\CheckPermission::class,
    ]);
})
Сам middleware достаточно короткий:
 public function handle(Request $request, Closure $next, string $permission): mixed
{
    if (! $request->user()?->hasPermission($permission)) {
        abort(403);
    }

    return $next($request);
}
После этого в маршрутах наглядно объявляется их правило:
 Route::middleware(['auth', 'permission:settings.update'])
    ->get('/settings', [SettingController::class, 'index']);
Первый тест: войдите под ролью staff и введите адрес настроек вручную. Серверный ответ 403 — это успешное прохождение теста. Скрытая ссылка в меню таковым не является. Скрытие меню — это работа над интерфейсом, и она важна для чистоты экрана, но именно проверка на стороне сервера обеспечивает безопасность.
Повторно проверяйте права внутри policy
Middleware защищает вход. Policy защищает конкретную запись — для случаев, когда роль может открыть список, но доступ имеет только к определенным строкам. Например, врач видит только назначенных ему пациентов:
 class PatientPolicy
{
    public function view(User $user, Patient $patient): bool
    {
        if (! $user->hasPermission('patients.view')) {
            return false;
        }

        return $user->is_super_admin
            || $patient->doctor_id === $user->doctor?->id
            || $user->role->slug !== 'doctor';
    }
}
Вызовите его в контроллере с помощью $this->authorize('view', $patient); , и Laravel вернет тот же ответ 403. Два слоя кажутся избыточной работой до тех пор, пока маршрут впервые не будет использован повторно на новом экране, а policy все еще продолжит защищать данные.
Один супер-админ, защищенный правилами
Каждой панели нужен один аккаунт, который может самостоятельно исправить права доступа. Я оставляю ровно одного супер-админа, отмеченного флагом is_super_admin у пользователя, и правило Gate, которое позволяет этому аккаунту обходить любые проверки:
 Gate::before(function (User $user, string $ability) {
    return $user->is_super_admin ? true : null;
});
Возврат null принципиально важен: стандартные проверки продолжают работать для всех остальных. Вокруг этого аккаунта есть три жестких правила. Флаг никогда не устанавливается из формы в панели. Учетная запись супер-админа не может быть деактивирована или удалена, пока вы авторизованы под ней. И ее email — это реальный почтовый ящик владельца, поэтому сброс пароля работает всегда. Схема остается честной: один надежный известный вход, хорошо защищенный, вместо бэкдоров в коде.
Засейте первого админа, затем заблокируйте сидер
Первый админ создается из сидера, который считывает значения из файла окружения, но ни в коем случае не из захардкоженных в коде данных:
 User::updateOrCreate(
    ['email' => env('ADMIN_EMAIL')],
    [
        'name' => env('ADMIN_NAME', 'Admin'),
        'password' => Hash::make(env('ADMIN_PASSWORD')),
        'role_id' => Role::where('slug', 'admin')->value('id'),
        'is_super_admin' => true,
    ]
);
Запустите его один раз на сервере, затем удалите пароль из файла окружения и измените его после первого входа. Параллельно с ним запускается сидер ролей, создающий роли и разрешения из вашей бумажной таблицы и связывающий их, так что свежая установка полностью воссоздает всю матрицу с помощью php artisan migrate --seed .
Протестируйте каждую роль с отдельной учетной записью
Создайте по одной реальной учетной записи для каждой роли и пройдитесь по бумажной таблице ячейка за ячейкой. Войдите под ролью staff, откройте адрес настроек, введя его вручную, и запишите результат. Войдите под ролью manager и откройте список пользователей. Каждая строка таблицы получает отметку «пройдено» или «сбой» в день релиза фичи, а не по памяти потом.
Две ячейки чаще всего выявляют ошибки. Аккаунт staff, который может открыть страницу по прямому адресу, означает, что маршрут пропустил свой middleware. Менеджер, получающий 403 на странице, которую таблица разрешает, означает расхождение в имени разрешения — обычно разницу в написании между сидером и маршрутом. И то, и другое — это пятиминутные правки в день тестирования и многочасовые поиски после запуска.
Ошибки, из-за которых владельцы теряют доступ к собственным панелям
Три ошибки повторяются снова и снова в панелях, которые меня просят починить.
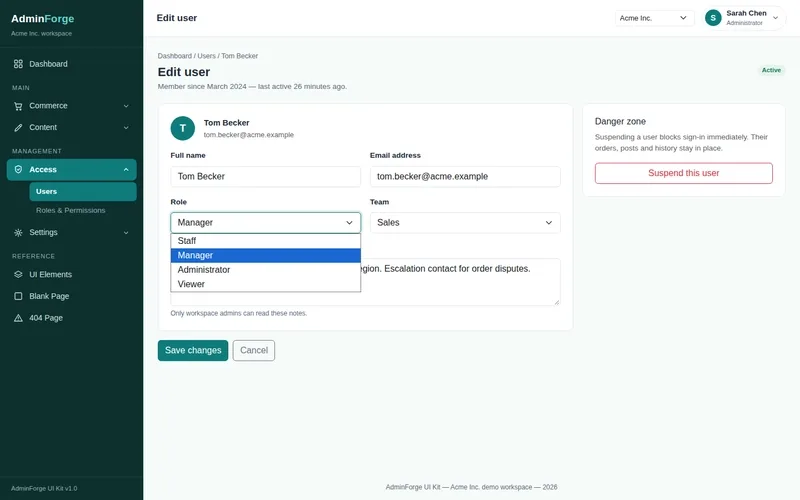
Первая — закрытие страниц управления ролями за соответствующим разрешением с последующим отъемом этого разрешения. Администратор случайно удаляет users.manage у роли admin, и экран, который мог бы это исправить, теперь возвращает 403 абсолютно для всех. Именно для этого и нужен защищенный супер-админ.
Вторая — удаление или деактивация последнего администратора во время чистки аккаунтов персонала. Защитите это в коде: приложение должно отказываться деактивировать единственного оставшегося админа точно так же, как оно отказывается удалять супер-админа.
Третья незаметнее. Владелец меняет email, старый почтовый ящик закрывается, и ссылка для сброса пароля отправляется в никуда. Панель без рабочего сброса пароля находится в одном забытом пароле от ручного редактирования базы данных. Держите учетную запись владельца на почте, которую он контролирует, и проверьте письмо сброса пароля перед сдачей проекта. Панели ломаются на экране входа чаще, чем где-либо еще; ошибки деплоя из моего предыдущего поста о том, что маршруты Laravel возвращают 404 после переноса (https://dev.to/mehedirafi/laravel-returns-404-on-every-route-after-deployment-here-is-the-fix-34p3), стоят владельцам такого же испорченного блокировкой дня.
Коротко о главном
Спланируйте матрицу на бумаге. Именуйте разрешения по схеме «ресурс.действие». Проверяйте права через middleware для маршрута и через policy для записи. Держите одного супер-админа под защитой жестких правил, засейте его один раз и протестируйте каждую роль с отдельным аккаунтом перед сдачей проекта.
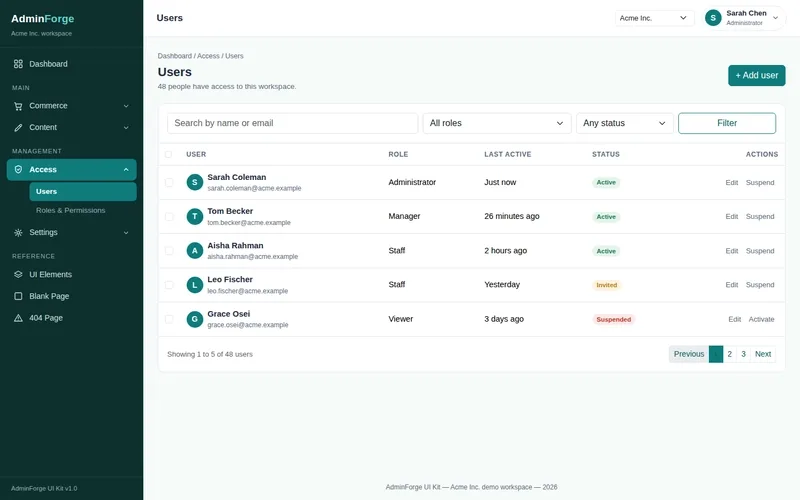
В AdminForge матрица ролей и страницы пользователей уже собраны на Blade. Если вам нужны готовые экраны и остается только настроить логику, проект доступен за $29 на Gumroad: https://mehedirafi.gumroad.com/l/adminforge
Я Мехеди Мансур Рафи, фрилансер, Laravel-разработчик (бакалавр компьютерных наук и инженерии). Я создаю сайты для больниц, клиник и малого бизнеса, а также чиню проекты на Laravel через Upwork: https://www.upwork.com/freelancers/~0118ab607e0b4c599b. Мой магазин находится по адресу https://mehedirafi.gumroad.com/, а мой сайт — https://mehedimansurrafi.online
Комментарии (0)
Пока нет комментариев — будьте первым.