Они затрагивают веб-серверы и обратные прокси-серверы на Linux, которые перенаправляют веб-трафик на другие сервисы.
Экплоатация этих уязвимостей (называемых NGINX2Root) позволяет выполнять произвольные команды с правами воркера NGINX — процесса, обрабатывающего веб-запросы. Дальнейшая эксплуатация уязвимости в ядре Linux позволяет повысить привилегии до root (администратора) на хосте. Однако в зависимости от сервера это может оказаться невозможным.
По состоянию на 19 ноября Центр обеспечения безопасности Западной Австралии сообщает об эксплуатации как минимум одной из двух уязвимостей HTTP/2. Чтобы снизить риски для ваших систем, определите, какие из ваших серверов уязвимы, примените соответствующий патч и убедитесь, что он вступил в силу.
Что изменилось в обновлении NGINX?
Это обновление устраняет пять уязвимостей NGINX, рассматриваемых здесь, а также другие уязвимости безопасности и баги. Эти пять уязвимостей затрагивают конфигурации с использованием HTTP/2, HTTP/3, определенных DNS-запросов и почтового прокси. Для эксплуатации каждой из них требуются различные условия.
Уязвимости были исправлены в версиях 1.30.7 (stable) и 1.31.9 (mainline). Выясните, какая поддерживаемая версия актуальна для вашей ветки или дистрибутива. Переходить на другую ветку, возможно, не потребуется.
HTTP/2 содержит две уязвимости. CVE-2026-123007 допускает повреждение памяти из-за некорректного подсчета. CVE-2026-123633 позволяет запросу использовать память, которая уже была освобождена.
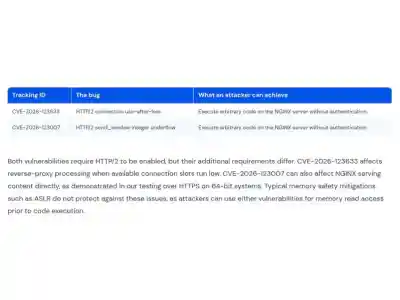 В таблице Wiz сравниваются две ошибки работы с памятью в HTTP/2, позволяющие злоумышленникам выполнять код без аутентификации.
Какие серверы NGINX под угрозой?
Если злоумышленник может достучаться до вашего сервера, у вас установлена уязвимая версия NGINX и используется уязвимый функционал, то вы можете быть подвержены угрозе. Непропатченный сервер с включенной уязвимой фичей HTTP/2 может быть уязвим для не доверенных клиентов. Под угрозой могут оказаться даже статические сайты.
По данным Wiz (Нир Охфельд и Томер Шварц), уязвимости выполнения кода могут присутствовать при отдаче статического контента по HTTP/2. Наличие проблем в бэкенд-приложениях не требуется. Как и в случае с недавними уязвимостями в PHP, бреши в серверном ПО могут поставить под удар в остальном защищенные приложения. Вторая уязвимость HTTP/2 затрагивает обработку обратного прокси, когда заканчиваются свободные слоты соединений воркера.
Чтобы проверить каждую из ошибок, изучите конфигурацию вашего сервера. Xint описывает следующие уязвимые конфигурации.
- CVE-2026-123007: включен HTTP/2 на непропатченном сервере.
- CVE-2026-123633: запросы HTTP/2 отправляются на бэкенд-сервер при дефиците свободных слотов соединений воркера.
- CVE-2026-121810: запросы HTTP/3 отправляются на бэкенд-сервер при дефиците свободных слотов соединений воркера.
- CVE-2026-123634: резолвинг DNS во время обработки запросов. Назначение прокси определяется из запроса, и выполняется подзапрос для того же имени. В ходе тестов уязвимыми оказались зеркалируемые запросы с параметром mirror_request_body off. Уязвимости могут быть подвержены и Server-Side Includes (SSI).
- CVE-2026-113425: включен почтовый прокси с директивой proxy on и используется auth_http для аутентификации.
Каждая уязвимость представляет собой отдельный вектор атаки. Отключение HTTP/2 не предотвратит эксплуатацию уязвимостей в HTTP/3, DNS или почтовом прокси. Отключение только конфигурации зеркалирования не защитит от эксплуатации уязвимости в DNS.
Эксплуатировали ли атаки NGINX2Root?
По данным Центра обеспечения безопасности Западной Австралии, одна или несколько уязвимостей HTTP/2, перечисленных в официальном бюллетене, уже эксплуатировались в реальных условиях. Однако на данный момент команда не получала сообщений об атаках на сети правительства Западной Австралии.
Неизвестно, кто именно эксплуатировал эти уязвимости, сколько хостов было атаковано и имела ли место эксплуатация уязвимости в ядре. В предыдущих бюллетенях от 18 ноября о фактах эксплуатации не сообщалось.
Всегда ли злоумышленники получают root-доступ?
Не обязательно. Успешная эксплуатация позволяет атакующим выполнять код с правами воркера NGINX, которые обычно ограничены. Чтобы получить полный доступ к хосту, потребуется другой вектор, если только воркер NGINX сам не запущен от root.
Связывание этой уязвимости с брешью в коде сетевого протокола SCTP ядра Linux позволяет получить root-доступ на хосте. В ходе тестирования Xint удалось получить root-доступ, даже когда NGINX работал внутри контейнера Docker. Это зависит от ядра, подключенных модулей и настроек защиты (hardening) на хосте. Ранние отчеты по SCTPhantom также показывают, почему доступность SCTP критична для безопасности контейнеров. Тот прошлый отчет не дает ответа на вопрос, исправлена ли эта новая проблема в ядре.
В отчете Xint от 18 ноября 2026 года уязвимость ядра описывалась как неисправленная. Пожалуйста, следуйте последним рекомендациям производителя вашего ядра. Если SCTP не требуется на хосте, Xint рекомендует запретить загрузку этого модуля. Если модуль уже загружен или SCTP статически скомпилирован в ядро, это не предотвратит наличие SCTP в системе.
Как проверить сборку NGINX?
Введите nginx -v, чтобы узнать версию upstream. Введите nginx -V, чтобы увидеть опции сборки. Наличие --with-http_v2_module подтверждает, что бинарник поддерживает HTTP/2. Однако это не подтверждает, что HTTP/2 включен, доступен или не пропатчен.
Проверьте полную версию установленного пакета и сравните ее с бюллетенем безопасности от вашего вендора. Также проверьте конфигурацию активного слушающего сокета (listener). Если используется CDN, тестовый трафик может попадать на прокси, а не на ориджин. Ни одна из этих проверок сама по себе не гарантирует, что пропатченная версия уже обрабатывает реальный трафик.
Как применить исправление уязвимости NGINX?
Убедитесь, что вы используете версии 1.30.7, 1.31.9 или обновленные версии от поддерживаемого вендора. В зависимости от дистрибутива патчи могут быть бэкпортированы в более старые версии.
AlmaLinux бэкпортировала эти исправления в поддерживаемые ветки 18 ноября. В завершившие жизненный цикл ветки эти патчи не добавлялись. Проверьте полную версию пакета и сравните ее с бюллетенем вашего поставщика. Быстрая проверка версии NGINX не подтверждает применение патча.
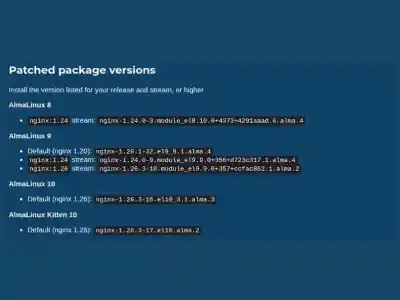 AlmaLinux приводит список пропатченных ревизий пакетов NGINX для своих поддерживаемых релизов и веток.
Если NGINX используется внутри других продуктов (панели хостинга, программно-аппаратные комплексы, контейнерные образы или инструменты маршрутизации кластера), обновление NGINX на хосте не обновит его внутри этих продуктов. Если вы используете NGINX Plus, обратитесь к документации F5.
После обновления перезапустите NGINX или используйте поддерживаемый способ замены исполняемого файла на лету. Простая перезагрузка конфигурации (reload) этого не сделает. Как подробно описано в документации по управлению NGINX, старые воркеры могут продолжать обслуживать текущих клиентов и после reload.
Можно ли временно отключить HTTP/2?
Да. Отключение HTTP/2 на уязвимых сокетах предотвратит эксплуатацию двух уязвимостей HTTP/2. Однако это не защитит от эксплуатации других уязвимостей (HTTP/3, DNS и почтового прокси). Поэтому это лишь временное решение.
Для отключения HTTP/2 обратитесь к руководству для вашей версии. Убедитесь, что HTTP/2 корректно отключен и ни одно из существующих соединений его не использует. Если вашим сервисам необходим HTTP/2 (например, нативному gRPC), его отключение может вызвать сбои. Учитывайте, как это может повлиять на пользователей. Другие атаки на HTTP/2 также могут негативно сказаться на доступности сервиса.
Что проверить после обновления?
Убедитесь, что используемый сервис защищен. В случае с контейнерами убедитесь, что образ был пропатчен. Убедитесь, что трафик не отправляется на непропатченные инстансы. Проверьте, что образ или шаблон, используемый для создания новых серверов, также обновлен. Добавьте это изменение в ваш пайплайн деплоя, чтобы при следующем деплое не развернулся старый образ.
Зафиксируйте текущую версию используемого пакета/образа, используемые фичи NGINX и подтверждение того, что в продакшене работает именно пропатченное ПО. Это поможет тем, кто будет работать после вас, понять внесенные изменения и необходимые действия.
Расследуйте любые случаи неожиданного завершения воркеров NGINX, выполнения нештатных команд внутри NGINX или изменений на хосте. Необычное завершение воркера не обязательно означает, что атакующий выполнил код. В то же время чистый access-лог также не исключает этой возможности. Сохраняйте полезные логи и в случае подозрения на взлом связывайтесь с вашей командой реагирования на инциденты.
Другие вопросы о NGINX
В безопасности ли я, если использую CDN?
Не обязательно. Если вы проводите публичное тестирование, трафик может уходить на CDN. Проверьте, доступен ли ориджин напрямую, из других сетей и по поддерживаемым протоколам.
Означает ли установка патча, что мой сервер никогда не был компрометирован?
Нет. Этот патч закрывает векторы атак, но не показывает, был ли сервер взломан ранее. Если есть признаки компрометации, примените патч для NGINX и проведите аудит хоста, а также всех скомпрометированных паролей, ключей или токенов.
Проверьте сервер и хост
Убедитесь, что верный патч для уязвимости NGINX применен ко всем процессам NGINX, которые могут быть подвержены атаке. Проверьте текущее ПО и риски эксплуатации уязвимости в ядре. Это касается и NGINX в контейнерах или других продуктах. Убедитесь, что на всех серверах трафик обрабатывает обновленная (пропатченная) версия NGINX.
Чтобы получать больше материалов по безопасности Linux, подпишитесь на рассылку LinuxSecurity.
Комментарии (0)
Пока нет комментариев — будьте первым.